正常连接保持稳定节点仍可用时不频繁随机切换,避免主动影响在线玩家。
一套系统覆盖完整链路云层客户端防御节点主机端节点管理工具
ATTACK FAILOVER攻击打到一个节点,
01 02 03
攻击打到一个节点,
不等于整条线路停止服务
云层防御将玩家入口分散到多个独立节点。当某个节点受到流量攻击、网络中断或临时不可访问时,客户端保留正常连接,并在连接失败后从最新节点配置中选择其他可用节点恢复线路。
故障后自动选择备用节点无需玩家手工修改 IP 或下载新配置,减少恢复等待。
最新节点持续同步客户端通过可用节点获取最新列表,新扩容节点可以继续参与接入。
流量攻击异常流量×
节点 A受到攻击自动退出可用选择
自动切换
玩家连接尽量无感恢复
PRODUCT SOLUTION不是增加操作负担,
不是增加操作负担,
而是把复杂步骤集中到一处
日常维护主要在节点管理工具中完成。节点和主机端部署一次后即可持续运行,玩家只需打开封装后的登录器。
多节点接入与切换
客户端从可用节点获得最新配置,保持已连接节点,仅在连接失败后切换备用节点。
- 节点配置去中心化同步
- 内置种子与紧急地址兜底
- 减少单一配置入口依赖
集中线路管理
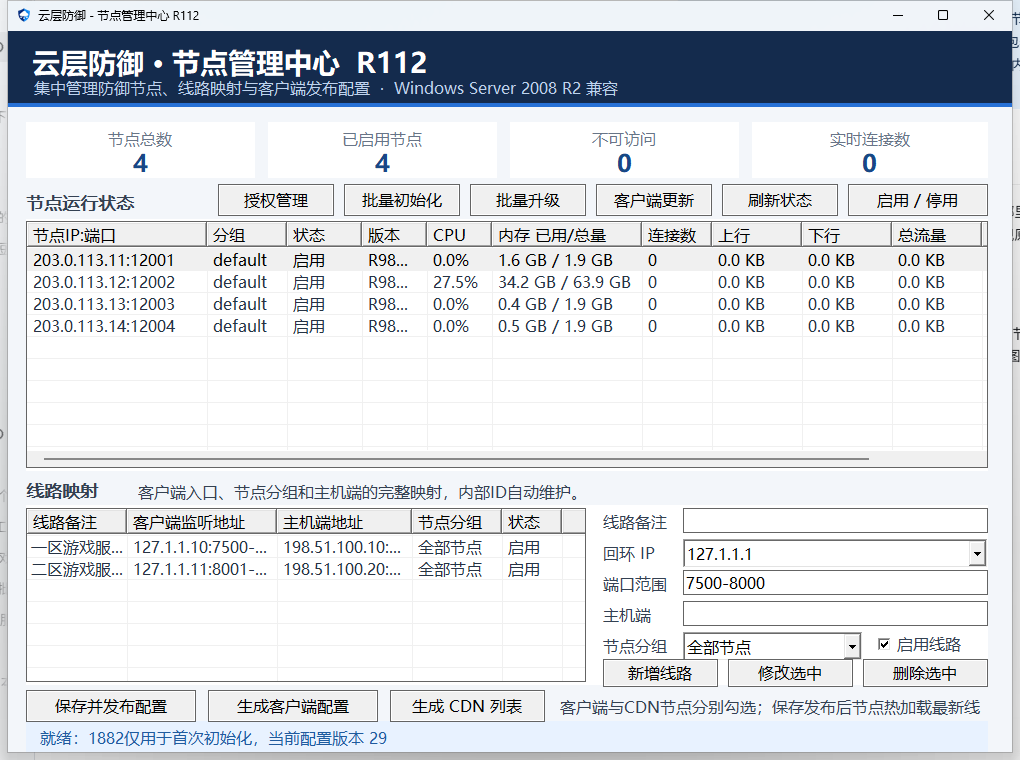
可视化维护线路、监听规则和节点分组,保存并发布后同步到可用节点。
登录器快速封装
支持单文件、同名 DAT、批量打包、XP 兼容包和客户端自动更新。
状态与升级管理
统一查看节点版本、CPU、内存、连接数和流量,并可批量升级节点。
EXCLUSIVE VS SHARED独享部署与共享节点,
独享部署与共享节点,
核心区别在于控制权
共享节点适合不希望自行部署的用户;如果更重视攻击隔离、扩容自由和服务器信息自主控制,独享部署更适合长期运营。
整套程序交付,全部由您控制
节点、主机端、管理工具和客户端打包器均由用户自行部署,服务器和通信信息保存在自己的环境中。
独立资源自主扩容攻击隔离
无需部署,但多个用户共用资源
开通速度快、前期操作少;节点通常由服务商统一管理,用户无法自由增减或掌握完整配置。
快速开通统一维护共享资源
| 对比项目 | 云层防御独享模式 推荐长期运营 | 常见共享节点模式 |
|---|---|---|
| 节点归属 | 用户自己的服务器节点数量、配置和地区由自己决定 | 多人共同使用节点由服务商统一提供和管理 |
| 攻击影响范围 | 单个节点故障可独立处理其他可用节点继续提供接入 | 容易相互影响其中一个用户受到攻击,可能占满共享节点资源 |
| 扩容能力 | 随时新增节点购买服务器后即可初始化并加入分组 | 依赖服务商资源用户通常不能自行增加共享节点 |
| 信息控制 | IP、端口和通信信息自己掌握所有数据保存在用户自己的管理环境 | 由平台统一掌握用户只获得平台提供的接入信息 |
| 线路调整 | 自行添加、停用和分组通过管理工具直接发布最新配置 | 受平台能力限制调整范围取决于服务商后台 |
| 部署门槛 | 需要准备自己的节点服务器首次完成部署后即可集中管理 | 无需自行部署适合追求快速开通、无需管理服务器的用户 |
玩家端云层客户端打开封装登录器
独享节点防御节点 1分散接入 · 故障切换
独享节点防御节点 2分散接入 · 故障切换
独享节点防御节点 N节点数量可随时扩容
业务层主机端连接真实游戏服务
节点管理工具连接多个节点 · 配置与升级
实线:游戏连接虚线:节点管理
QUICK START
四步完成基础上线
第一次部署按此顺序操作,后续新增节点或线路均可在管理工具中完成。
部署主机端
设置监听端口和真实后端地址,启动服务。
部署并初始化节点
启动节点端,在管理工具中输入节点 IP 批量初始化。
添加线路并发布
选择授权回环地址、节点分组和主机端地址。
封装并测试登录器
选择线路和节点,打包后先进行完整登录测试。
建立属于自己的防护网络
进入部署指南从第一台独享节点开始部署
完整掌握节点资源、线路配置和扩容节奏,遭受攻击后快速切换可用入口。